QRadar & SIEM
IBM QRadar, SIEM mimarisi, log analizi, olay korelasyonu ve SOC otomasyonu üzerine rehberler.
-

SIEM Nedir? Log Toplama, Korelasyon ve SOC İlişkisi
SIEM (Security Information and Event Management), farklı kaynakların güvenlik kayıtlarını merkezi olarak toplamak, aramak ve analiz etmek için kullanılan bir…
Devamını Oku » SOAR Nedir? SIEM ile Farkı ve SOC İş Akışları
SOAR, orkestrasyon ve otomasyon nasıl çalışır? SIEM ile farkını, playbook adımlarını ve analist onayının olay müdahalesindeki rolünü öğrenin.
Devamını Oku »-

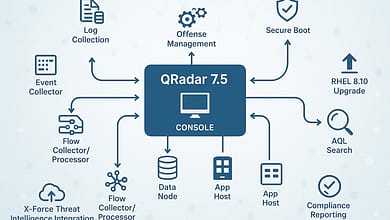
IBM QRadar 7.5: Mimari ve Yapılandırma Rehberi
IBM QRadar 7.5, kurumsal ağları gerçek zamanlı izleyen, güvenlik olaylarını korelasyon kurallarıyla analiz eden ve tehditleri otomatik olarak önceliklendiren lider…
Devamını Oku » -
SIEM Log Normalizasyonu: Ham Olaydan Ortak Alanlara
SIEM'de ham log, ayrıştırma ve normalizasyon farklarını öğrenin. Kullanıcı, IP, zaman ve sonuç alanlarını örnek olay üzerinden değerlendirin.
Devamını Oku » -

QRadar False Positive: Yanlış Alarm İnceleme ve Kural Tuning
QRadar offense içindeki olayları ve tetiklenen kuralları değerlendirin. Temsili log örneği, dar kapsamlı istisna ve tuning sonrası kontrol adımlarını öğrenin.
Devamını Oku » SIEM Mimarisi: Bileşenler ve Veri Akışı
SIEM mimarisinde log toplama, normalizasyon, korelasyon, depolama ve raporlama bileşenlerini öğrenin. Veri akışının operasyonel rolünü inceleyin.
Devamını Oku »-
SIEM Seçimi: Log Kaynakları, Use Case ve Kapasite Planı
SIEM seçmeden önce log kaynaklarını, kullanım senaryolarını, saklama ihtiyacını ve ekip iş akışını belirleyin. Ürün denemesi için kabul ölçütleri oluşturun.
Devamını Oku »