SIEM (Security Information and Event Management), farklı kaynakların güvenlik kayıtlarını merkezi olarak toplamak, aramak ve analiz etmek için kullanılan bir sistemdir. Amaç, tek bir kayıtta fark edilmeyebilecek davranışları bağlamıyla inceleyebilmektir. SIEM satın almak, tehditlerin tamamının tespit edileceğini garanti etmez.
SIEM nasıl çalışır?
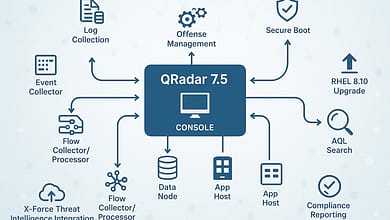
Kimlik servisleri, sunucular, uygulamalar ve ağ cihazları olay üretir. SIEM bu olayları toplar; ilgili alanları ayrıştırır ve ortak bir yapıda değerlendirmeye hazırlar. Analiz kuralları veya aramalar, tanımlanan davranışları araştırır. Analist ise sonuçların gerçek bir güvenlik olayına işaret edip etmediğini inceler.
Basit bir inceleme örneği
Bu yazı için hazırlanmış örnek senaryoda aynı hesap kısa sürede farklı kaynaklardan başarısız oturum açma denemeleri alıyor ve ardından başarılı giriş gerçekleşiyor. Bu dizilim araştırılmalıdır; ancak tek başına hesabın ele geçirildiğinin kanıtı değildir. Kullanıcının normal çalışma düzeni, kaynak adresler, cihaz ve başarısız girişlerin nedeni birlikte değerlendirilir.
SIEM neleri sağlar, nerede sınırlanır?
- Farklı sistemlerin kayıtlarında merkezi arama yapmayı kolaylaştırır.
- Tanımlı kullanım senaryolarına göre uyarı üretmeye yardımcı olur.
- Olay incelemesinde zaman çizelgesi ve ilişkili kayıtları bulmayı destekler.
- Eksik veya yanlış ayrıştırılan veriyi kendiliğinden güvenilir hâle getirmez.
- İzlenmeyen kaynaklardaki faaliyetleri yalnızca ürünün kurulu olmasıyla göremez.
SIEM, SOC ve SOAR aynı şey mi?
SOC, güvenlik operasyonlarını yürüten ekip ve süreçlerin bütünüdür. SIEM bu ekibin kullanabileceği araçlardan biridir. SOAR ise araçlar arasındaki iş akışlarını ve müdahale adımlarını düzenlemeye yardımcı olur. Her organizasyonun araç ve ekip düzeni aynı olmak zorunda değildir.
Yeni başlayanlar için ilk uygulama
Küçük bir laboratuvarda tek bir log kaynağını izleyin. Bildiğiniz bir test olayı üretin, ham kaydı bulun, ayrıştırılmış alanları kontrol edin ve sonucu açıklayan kısa bir inceleme notu yazın. Çok sayıda veri kaynağı eklemeden önce bu zinciri anlayabilmek daha kullanışlı bir başlangıçtır.
Resmî kaynaklar
IBM SIEM açıklaması ve NIST log yönetimi rehberi.
İlgili rehberler